

对组织而言会发生什么变化
您的私有源代码可以获得 AI 安全审查,而无需离开您的网络。
在您自己的硬件上,对您的私有代码进行安全审查。
对组织而言会发生什么变化
您的私有源代码可以获得 AI 安全审查,而无需离开您的网络。
如何运作
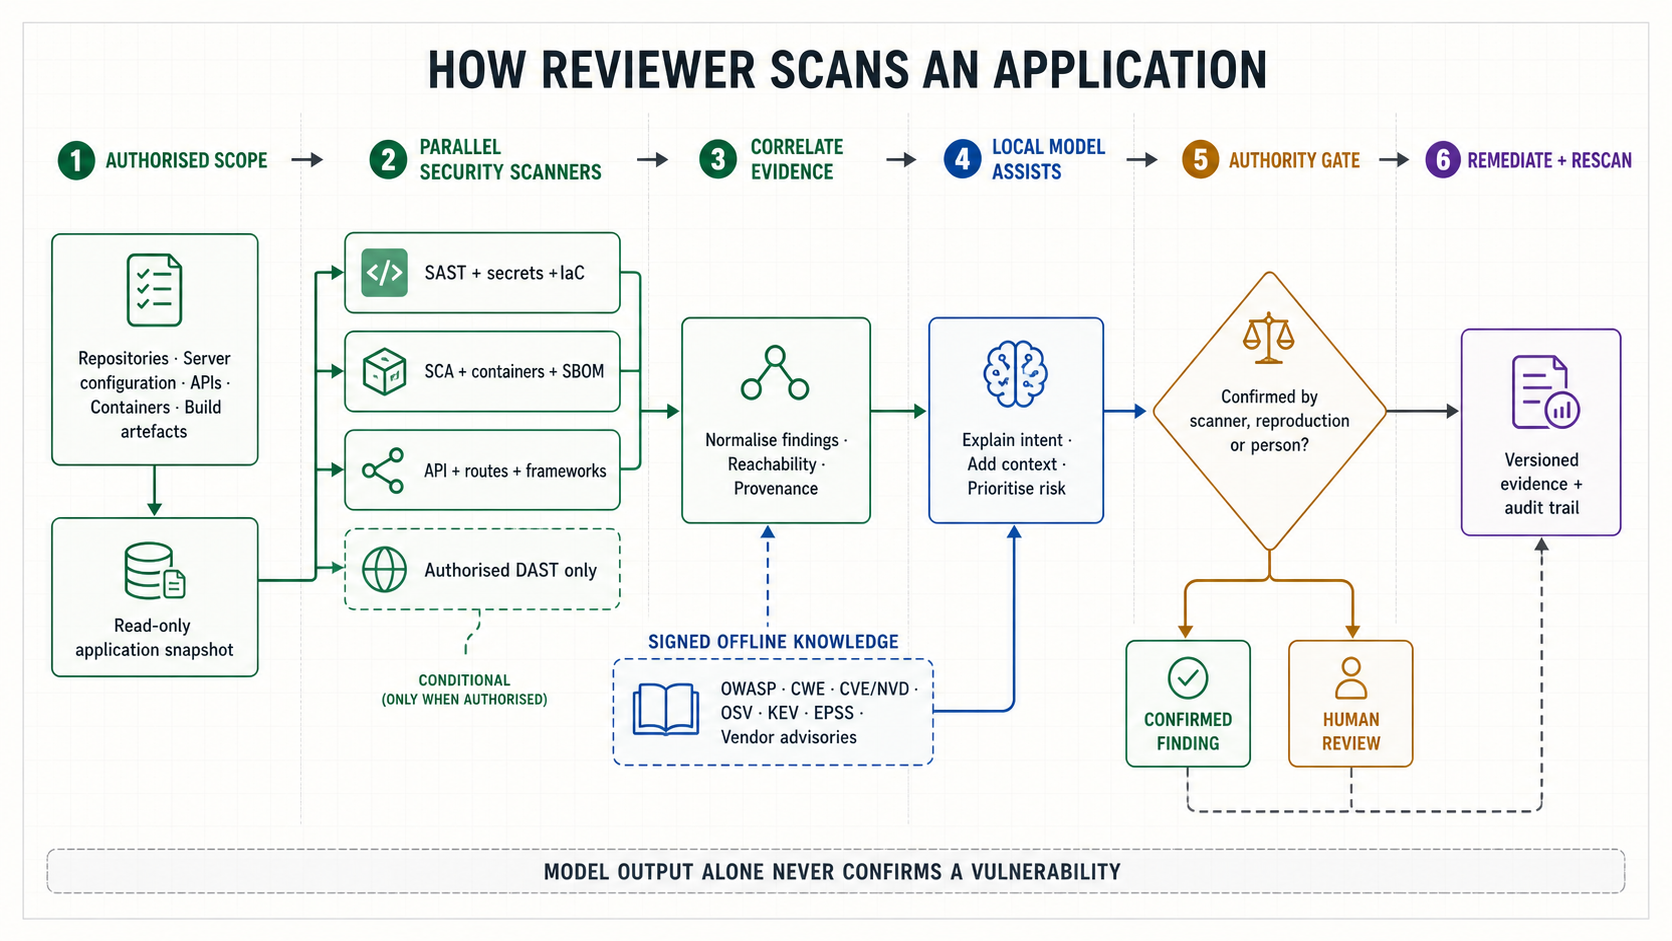
代码仓库、拉取请求、构建产物、依赖清单、API 规范、基础设施即代码与部署配置均在本地被分析。扫描器发现的结果会被关联并加以解释;漏洞按可利用性、可达性、暴露面与数据敏感度排出优先级。
Reviewer 面向客户自建的 Microsoft IIS 及常见 Linux、Unix 应用栈而设计,在客户网络内检查经授权的源代码、依赖项、服务器配置、API、容器、基础设施即代码及构建产物。所谓平台支持,是指有指定扫描器和解析器提供证据,而不是宣称单一模型能同等理解所有技术栈。
用于产品评估和连接器验证的首批技术栈。
覆盖深度取决于所选引擎、语言、框架及可用产物。
专有或较少见的技术栈需要商定解析器、连接器和测试语料。
签名且版本化的公共安全知识包通过受管控的离线更新路径进入隔离环境。Reviewer 在解释扫描结果或候选弱点时检索相关记录,并注明所使用的来源及知识包版本。
Top 10 分类、ASVS 要求、Web 安全测试指南用例、代码审查指南及防御性速查表。
为软件弱点、关联关系及修复背景提供稳定分类。
公共漏洞标识、受影响产品元数据及严重性背景。
面向开源生态的软件包公告及受影响版本范围。
当漏洞已知在现实环境中遭利用时,提供强优先级信号。
提供利用可能性背景;它是概率信号,并非已发生利用的证据。
来自相关服务器、框架及软件包发布者的产品专属修复与缓解措施。
规范化 SAST、SCA、密钥、IaC、容器与 API 发现,优先采用 SARIF 或其他声明格式。
检索优先于训练。可选 LoRA 适配器可从经过评估、具有适当许可的公共材料中学习稳定的安全审查行为。因此,新公告可随下一版知识包投入使用,无需再次训练。客户仓库、差异和密钥默认不作为训练数据;模型输出本身也绝不能确认漏洞。
扫描器提供权威信号,离线安全知识提供最新背景,本地模型解释意图并排序风险;只有扫描器、可复现测试或人员才能确认漏洞。
讲的是机制,不是营销话术。如果下面的某一步经不起工程师的推敲,它就不该出现在这个页面上。
操作路径
同一份差异中出现了两个发现,由两种不同性质的权威分别产生。
一个拉取请求被打开。代码托管平台适配器提供差异内容、清单文件,以及已解析出的依赖树。
软件成分分析标记出此次版本提升引入的一个传递依赖,与本地 OSV 知识包比对匹配到一条已知被利用条目。这是权威结论:由扫描器给出,且可复现。
可达性分析显示,该脆弱函数所在的调用路径来自文件上传处理程序,而该处理程序面向互联网。这一组合使其优先级超过了另外 40 个待处理发现。
在审查差异本身时,模型注意到标题未提及的第二处变更:在一个健康检查路由上新增了一个身份认证中间件绕过。它连同具体文件与行号被标记出来,作为一个候选项——而非已确认的漏洞。
依赖项发现之所以被确认,是因为有扫描器和公开公告的支撑。中间件发现在有人亲自查看之前都未被确认,展示方式也如实反映了这一点。
开发者确认该中间件变更是调试时遗留的代码。两个问题在同一个后续提交中一并修复。
最终结果如何
无论是您的源代码还是这份差异内容,在整个过程中都没有离开过网络。使第一个发现成为可能的公告数据,是上个月通过一个 U 盘送达的,经过签名,并在安装前完成了验证。
权威阶梯。绿色代表权威环节——一条规则、一个扫描器、一个沙盒,或一个人。蓝色是模型发挥作用的地方。琥珀色是由人来做决定的地方。
意图分析——可疑的依赖新增、未记录的高权限路径、本不应上线的调试功能,以及与自身提交说明不符的变更。
它不是漏洞的权威来源,其优先级排序是一项建议,而不是风险决策本身。
我们不会向您展示一个并不存在的东西的脚本化演示。我们发布的是工作流规格说明,其标准与已交付的工作完全一致:行为主体、触发条件、正常路径、异常情形、终态,以及它必须留下的审计证据。等它被构建出来后,这部分内容就会变成一次真实的演示。
路线图探索阶段。晋级需要一个具名的代码托管平台与扫描器格式,以及可复现率与误报率目标。