

对组织而言会发生什么变化
横跨 SIEM、EDR、DNS、代理与 VPN 的攻击链,能够被讲成一个完整的故事,而不是六条孤立的告警。
把各个系统各自看到的一部分片段,重新拼接成完整的攻击链。
对组织而言会发生什么变化
横跨 SIEM、EDR、DNS、代理与 VPN 的攻击链,能够被讲成一个完整的故事,而不是六条孤立的告警。
如何运作
您现有的 SIEM、IDS 与异常检测引擎负责高流量的初步筛选。大模型接收的是经过限定范围、结构化的事件分组——绝非原始数据包或每一行日志——并结合 ATT&CK 映射与带引用来源的支撑证据重建攻击链。
Correlator 面向本地部署环境与现有安全技术栈已经产生、并经选择的安全相关事件。连接器把各来源解析为统一事件模型,同时保留原始事件编号、时间戳、主机和证据出处,让每段叙述都能返回原始证据核验。
覆盖分类与日志原则参考 MITRE ATT&CK 检测知识、OWASP 安全日志指南、NIST 日志管理指南及厂商文档。这些资料用于指导模式设计与评估,不会使模型输出自动成为权威证据。
确定性工具保留检测权威;本地模型连接跨来源线索、引用每一步证据并指出缺口;分析师决定是否调查或部署检测内容。
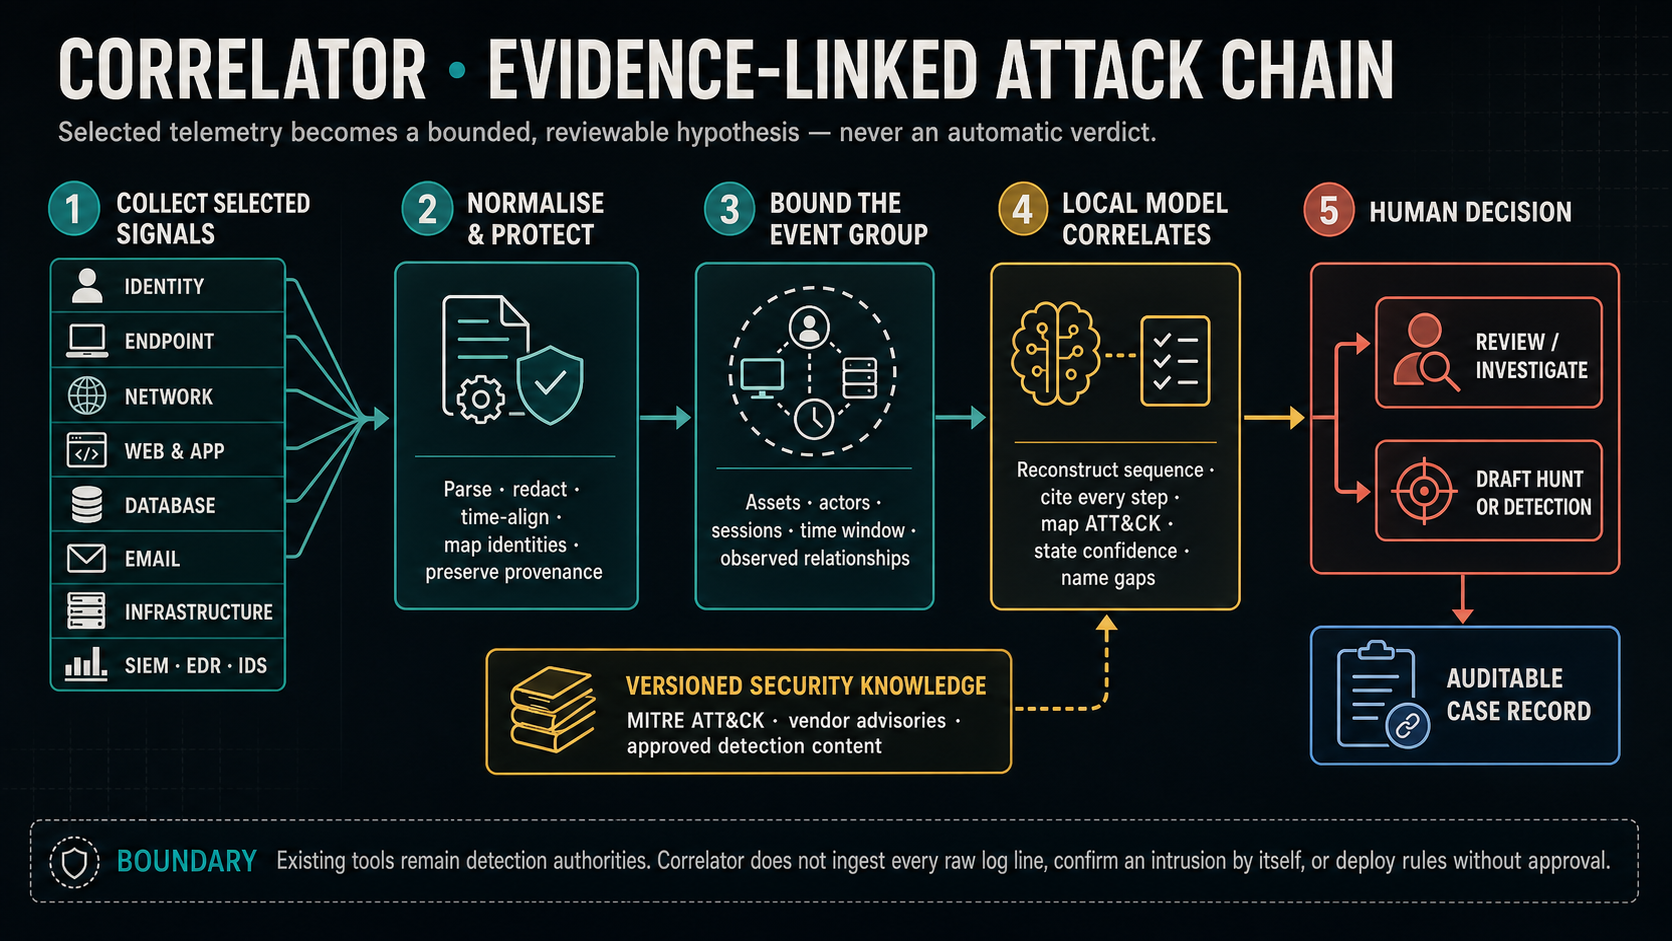
讲的是机制,不是营销话术。如果下面的某一步经不起工程师的推敲,它就不该出现在这个页面上。
操作路径
每个工具的表现都是正确的,每个阈值的设置也都合理,却没有一个触发告警。
定期向同一个目的地发起小规模外发连接——远低于会触发任何告警的流量阈值。
同一个目的地每九分钟被解析一次,抖动幅度低于 4%。规律,但单独看并不引人注意。
一个与整个部署环境中任何浏览器版本都不匹配的 User-Agent 字符串,单独看只是个小疑点。
父进程是一个经过签名的二进制文件,因此没有触发任何行为告警——就工具本身而言,这是正确的表现。
Correlator 将这四条信息归并为一个结构化集合,返回一份引用全部四个来源、明确说明置信度与推理方法的信标外联叙述。
没有任何终端遥测数据能把这个网络连接句柄与具体进程绑定。攻击链中的这一步尚未得到证实,输出结果如实说明了这一点,而不是靠假设把这个环节强行补上。
起草出的猎杀查询被运行;安全运营中心在沙盒中完成确认;该事件由人正式立案。
最终结果如何
没有任何一个工具出错,也没有任何一个阈值配置不当。这段故事只是分散在了这四个系统当中,而技术栈中没有任何一个环节负责把它们读成一句完整的话。
权威阶梯。绿色代表权威环节——一条规则、一个扫描器、一个沙盒,或一个人。蓝色是模型发挥作用的地方。琥珀色是由人来做决定的地方。
跨来源的叙述——把一次 VPN 登录、一次 DNS 查询与一次外发传输连接成一个附带证据的假设的那句话。
它无法独立确认入侵确实发生,也不能替代 SIEM 或 IDS。
我们不会向您展示一个并不存在的东西的脚本化演示。我们发布的是工作流规格说明,其标准与已交付的工作完全一致:行为主体、触发条件、正常路径、异常情形、终态,以及它必须留下的审计证据。等它被构建出来后,这部分内容就会变成一次真实的演示。
路线图探索阶段。留存周期、规范化、吞吐量与数据源授权都是需要在实现前逐一明确的连接器专属要求。晋级需要日志摄取延迟与吞吐量目标,以及关联精确度的度量。